Urgent NPM Supply Chain Compromise
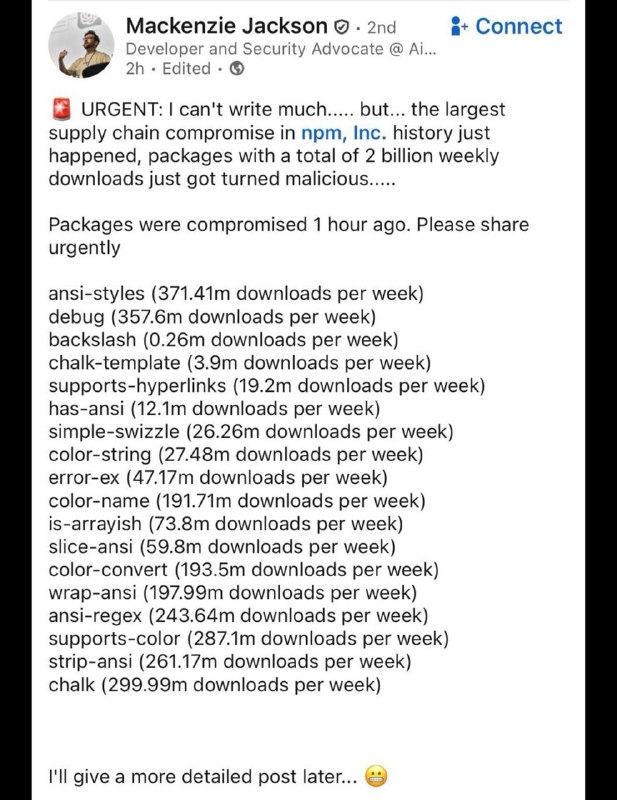
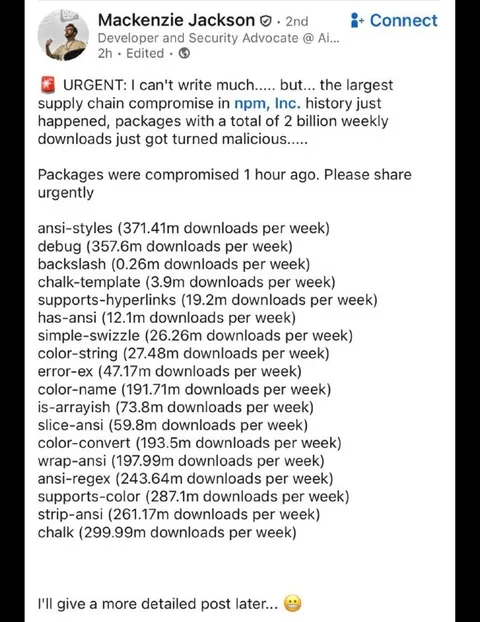
🚨 URGENT: I can't write much..... but... the largest supply chain compromise in npm, Inc. history just happened, packages with a total of 2 billion weekly downloads just got turned malicious..... Packages were compromised 1 hour ago. Please share urgently ansi-styles (371.41m downloads per week) debug (357.6m downloads per week) backslash (0.26m downloads per week) chalk-template (3.9m downloads per week) supports-hyperlinks (19.2m downloads per week) has-ansi (12.1m downloads per week) simple-swizzle (26.26m downloads per week) color-string (27.48m downloads per week) error-ex (47.17m downloads per week) color-name (191.71m downloads per week) is-arrayish (73.8m downloads per week) slice-ansi (59.8m downloads per week) color-convert (193.5m downloads per week) wrap-ansi (197.99m downloads per week) ansi-regex (243.64m downloads per week) supports-color (287.1m downloads per week) strip-ansi (261.17m downloads per week) chalk (299.99m downloads per week) I'll give a more detailed post later... 😬
A screenshot of a LinkedIn-style post urgently claiming that widely downloaded npm packages have been compromised and turned malicious. The joke is that the alarming announcement is followed by an enormous list of packages and a promise to provide details later, parodying panic-driven cybersecurity posts and supply-chain scare messages.
social media post / публикация в соцсетиprofile header / шапка профиляdeveloper / разработчикwarning emoji / эмодзи предупрежденияtext block / текстовый блокpackage names / названия пакетовdownload statistics / статистика загрузокnpm logo or reference / логотип или упоминание npmblue Connect button / синяя кнопка Connectgrimacing face emoji / смущённый эмодзи
- @dev_meme / 7109 2025-09-08
- Type
- image
- Size
- 617×800 · 113.1 KiB
- Mood
- панический сарказм
- Language
- en
- Added