Fake Header Breaks Real Websites
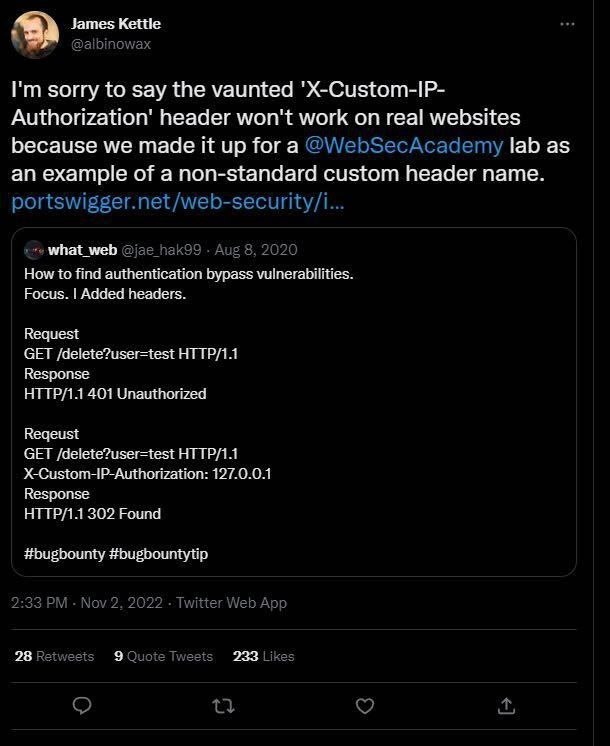
I'm sorry to say the vaunted 'X-Custom-IP-Authorization' header won't work on real websites because we made it up for a @WebSecAcademy lab as an example of a non-standard custom header name. How to find authentication bypass vulnerabilities. Focus: I Added headers. Request GET /delete?user=test HTTP/1.1 Response HTTP/1.1 401 Unauthorized Request GET /delete?user=test HTTP/1.1 X-Custom-IP-Authorization: 127.0.0.1 Response HTTP/1.1 302 Found #bugbounty #bugbountytip
Скриншот твита о несуществующем заголовке X-Custom-IP-Authorization и примере обхода аутентификации. Шутка в том, что заголовок был выдуман специально для учебной лаборатории, но кто-то попытался применить его к реальным сайтам, где он, конечно, не работает. Мем отправляют как реакцию на непонимание разницы между учебным стендом и настоящей веб-системой.
- @infosecmemes / 774 2022-11-15
- @dev_meme / 5176 2023-05-05
- Type
- image
- Size
- 610×746 · 59.2 KiB
- Mood
- техническая ирония
- Language
- en
- Added