SQL-injection elleni védelem
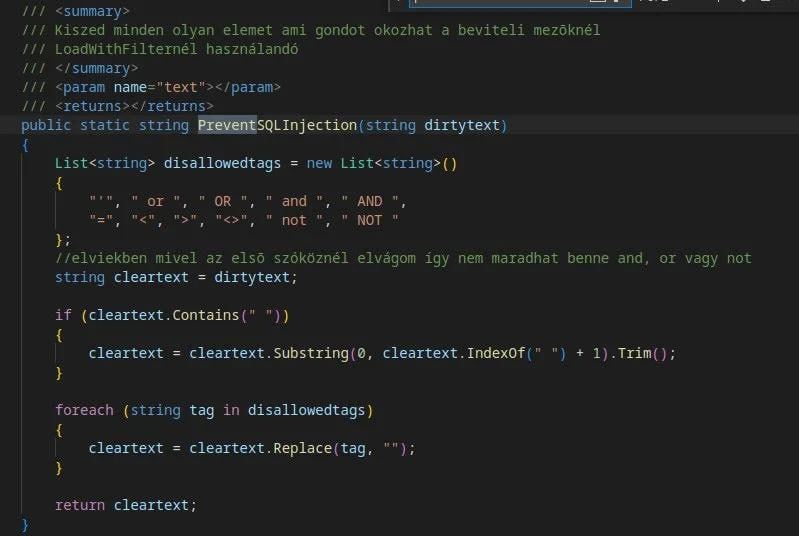
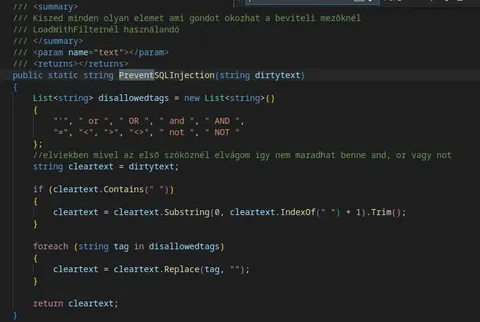
/// <summary> /// Kiszed minden olyan elemet ami gondot okozhat a beviteli mezőknél /// LoadWithFilternél használandó /// </summary> /// <param name="text"></param> /// <returns></returns> public static string PreventSQLInjection(string dirtytext) { List<string> disallowedtags = new List<string>() { "", " or ", " OR ", " and ", " AND ", "=", "<", ">", "<>", " not ", " NOT " }; //Elővíken mivel az első szóköznél elvágom így nem maradhat benne and, or vagy not string cleartext = dirtytext; if (cleartext.Contains(" ")) { cleartext = cleartext.Substring(0, cleartext.IndexOf(" ") + 1).Trim(); } foreach (string tag in disallowedtags) { cleartext = cleartext.Replace(tag, ""); } return cleartext; }
A képen egy kódszerkesztő látható, benne egy C# metódussal, amely tiltott SQL-kifejezéseket távolít el a bemeneti szövegből. A poén az, hogy a nagyon egyszerű SQL-injekció-védelem a régi, naiv biztonsági megoldásokat idézi, miközben maga is könnyen megkérdőjelezhető. EN: The image shows a code editor containing a C# method that removes forbidden SQL expressions from input text. The joke is that this very simple SQL-injection defense evokes old-fashioned, naive security solutions while itself being highly questionable.
- @infosecmemes / 770 2022-11-10
- Type
- image
- Size
- 799×536 · 37.8 KiB
- Mood
- szarkasztikus, ironikus
- Language
- hu
- Added