Баги в бабки
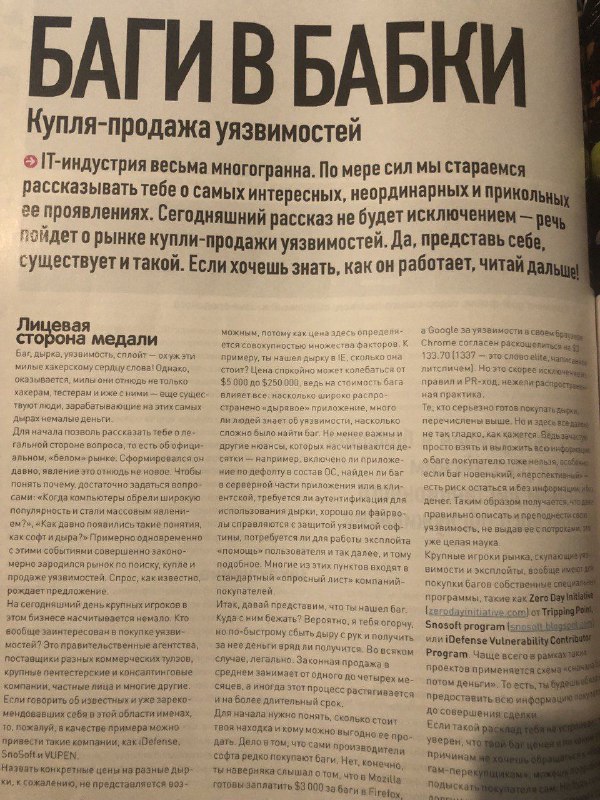
БАГИ В БАБКИ Купля-продажа уязвимостей IT-индустрия весьма многогранна. По мере сил мы стараемся рассказывать тебе о самых интересных, неординарных и прикольных ее проявлениях. Сегодняшний рассказ не будет исключением — речь пойдет о рынке купли-продажи уязвимостей. Да, представь себе, существует и такой. Если хочешь знать, как он работает, читай дальше! Лицевая сторона медали Баг-дворка, уязвимость, эксплойт — вокруг этих милых и хакерских словечек создано огромное количество мифов. Не стоит думать, что хакерам, тестерам и уже с ними — всему люду, зарабатывающему на этих самых дырках немалые деньги. Для начала головa рассказать тебе о легальной стороне этого вопроса, то есть об официальном, «белом» рынке. Сформировался он давно, явление это отнюдь не новое. Чтобы понять почему, достаточно задуматься вопросом: «Когда компьютерные вредители широко распространились по всему массовому полю?» «Как давно появился такой понятия, как софт и дыра?» Примерно одно и тоже с этими событиями совершенно закономерно зародился рынок поиска, купли и продаже уязвимостей. Скрипт, как известно, раздает предложение. Следовательно, в рынке уязвимостей тоже существует спрос. Кто-то хочет защитить свой компьютер от хакерских атак и установить надежную защиту. Другие же, наоборот, хотят найти дыры в защите и использовать их в своих целях. Впрочем, большинство людей не задумываются о подобного рода вещах. Они просто пользуются компьютером и не знают, что у них происходит. Каждый день мы используем огромное количество программ и приложений, порой даже не задумываясь о том, безопасны ли они. А ведь за безопасность отвечают специально обученные люди — администраторы и специалисты по информационной безопасности. Если говорить об официальном рынке, то в нем есть две стороны. Первая — это компании-разработчики программного обеспечения и сервисов. Они заинтересованы в том, чтобы их продукты были надежными и безопасными. Вторая сторона — независимые исследователи безопасности и специалисты по поиску уязвимостей. Можешь, потому как цена здесь определена всевозможными множествами факторов. К примеру, ты нашел дырку в IE, сколько она стоит? Цена слишком низкая, потому что IE — уже почти все знают, что возможна будет уязвимость. С другой стороны, если ты найдешь уязвимость в Firefox, цена будет намного выше. Кстати, уязвимости могут быть очень опасны. Например, если ты обнаружишь дырку в браузере, то злоумышленник сможет получить доступ к компьютеру пользователя и украсть его данные. Google за уязвимости в своих браузерах готовит солидные вознаграждения — от 133.701.1337 до своих совершенно запредельных сумм. Но это скорее исключения из правил. Конечно, исследователи получают деньги за практику. То, с чего готово получилось перечисления дается. Но и здесь забывать нельзя, как кажется. Для целей защиты от угроз в интернете созданы многочисленные программы, которые позволяют не допускать появление уязвимостей. Крупные игроки рынка, скупающие различные изъятия, вообще имеют историю покупки багов собственные специалисты программы, такие как Zero Day Initiative (@zerodayinitiative.com) от Tripping Point, Microsoft Vulnerability Research Program и Defense Vulnerability Coordination Program. Говоря проще, если раньше баги продавались тем, кто больше заплатит, то теперь многое зависит от того, кто первым успеет обнаружить и сообщить о проблеме. Наибольшие цены уязвимостям платят за дыры в самых популярных программах. Например, в Mozilla Firefox и Internet Explorer. Иногда разработчики сами предлагают награды за найденные ошибки. Так, компания Google платит за найденные уязвимости в Chrome. Рынок уязвимостей — это отдельная часть IT-бизнеса, где существует спрос и предложение. Если ты нашел новую дыру, то можешь получить за нее деньги, а разработчик сможет вовремя устранить проблему.
Статья в стиле старого IT-журнала с крупным заголовком «БАГИ В БАБКИ» рассказывает о рынке купли-продажи программных уязвимостей. Шутка строится на каламбуре: «баги» превращаются в «бабки», то есть ошибки в программах — в деньги. Такой мем отправляют как реакцию на новости о дорогих эксплойтах, баунти за уязвимости или способах заработать на информационной безопасности. EN: An old-school IT magazine article with the large headline “BUGS INTO BUCKS” explains the market for buying and selling software vulnerabilities. The joke is a pun: “bugs” become “bucks,” turning programming errors into money. This meme is shared as a reaction to news about expensive exploits, vulnerability bounties, or ways to make money in information security.
old magazine page / страница старого журналаlarge headline / крупный заголовокprinted article / печатная статьяRussian text / русский текстthree text columns / три текстовые колонкиparagraphs / абзацыblack typography / чёрная типографикаpaper texture / текстура бумагиIT magazine / IT-журналcomputer bug concept / концепция компьютерного багаvulnerability report / отчёт об уязвимостиbrowser / браузерcomputer / компьютерhacker / хакерmoney / деньги
#баги#bugs#бабки#bucks#уязвимости#vulnerabilities#кибербезопасность#cybersecurity#информационная безопасность#information security#хакеры#hackers#эксплойт#exploit#zero-day#нулевой день#купля-продажа#buying and selling#деньги#money#it#технологии#technology#статья#article#журнал#magazine#ирония#irony#мем#meme#русский мем#russian meme
- @infosecmemes / 771 2022-11-10
- Type
- image
- Size
- 600×800 · 154.7 KiB
- Mood
- ироничный, саркастичный
- Language
- ru
- Added