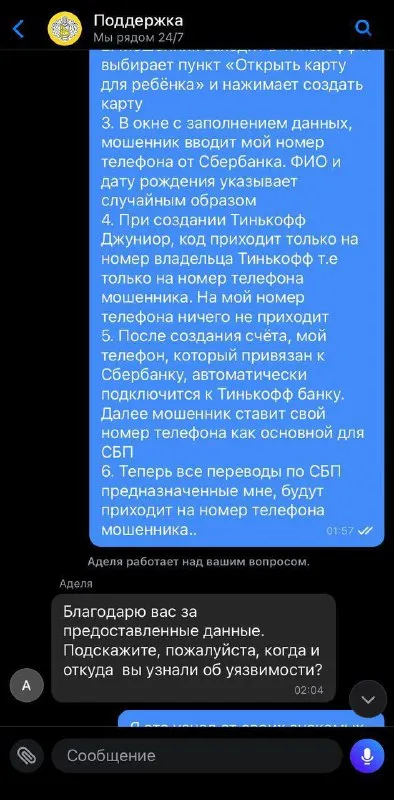
Мошенник объясняет схему перевода
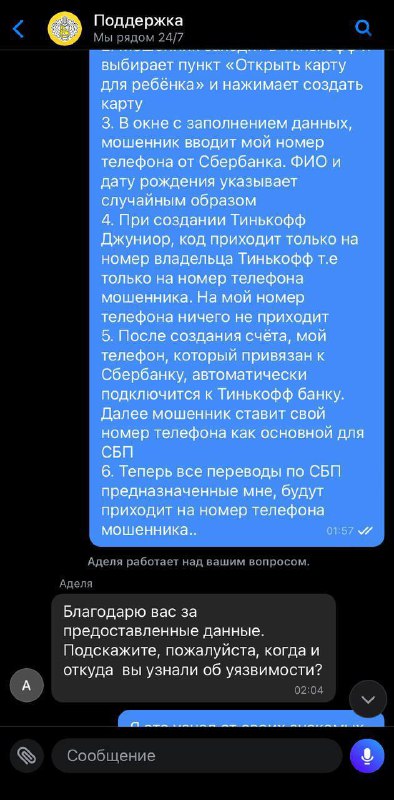
выбирает пункт «Открыть карту для ребенка» и нажимает создать карту 3. В окне с заполнением данных, мошенник вводит мой номер телефона от Сбербанка. ФИО и дату рождения указывает случайным образом 4. При создании Тинькофф Джуниор, код приходит только на номер владельца Тинькофф т.е только на номер телефона мошенника. На мой номер телефона ничего не приходит 5. После создания счета, мой телефон, который привязан к Сбербанку, автоматически подключится к Тинькофф банку. Далее мошенник ставит свой номер телефона как основной для СБП 6. Теперь все переводы по СБП предназначенные мне, будут приходит на номер телефона мошенника.. Аделя работает над вашим вопросом. Аделя Благодарю вас за предоставленные данные. Подскажите, пожалуйста, когда и откуда вы узнали об уязвимости?
На скриншоте переписка с поддержкой: пользователь подробно описывает уязвимость, из-за которой мошенник может создать детскую карту Тинькофф, привязать чужие данные и перенаправить переводы СБП на свой номер. Сотрудница поддержки в ответ вежливо спрашивает, когда и откуда пользователь узнал об уязвимости. Шутка в том, что подробное признание в мошеннической схеме принимают за сообщение об обнаруженной уязвимости. EN: A support chat screenshot shows a user carefully describing a vulnerability that could let a scammer create a Tinkoff junior card, attach someone else’s details, and redirect SBP transfers to the scammer’s phone number. The support agent politely asks when and where the user learned about the vulnerability. The joke is that a detailed confession of a fraud scheme is treated as a vulnerability report.
- @infosecmemes / 835 2023-07-12
- Type
- image
- Size
- 394×800 · 80.5 KiB
- Mood
- ироничный, абсурдный
- Language
- ru
- Added