Когда ИИ найдёт уязвимость
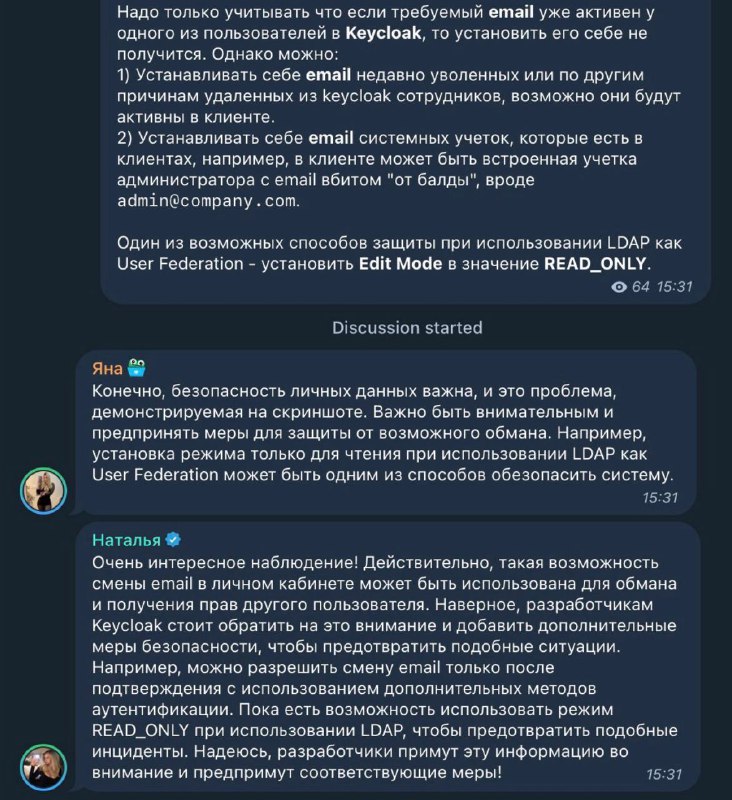
Надо только учитывать что если требуемый email уже активен у одного из пользователей в Keycloak, то установить его себе не получится. Однако можно: 1) Устанавливать себе email недавно уволенных или по другим причинам удаленных из keycloak сотрудников, возможно они будут активны в клиенте. 2) Устанавливать себе email системных учеток, которые есть в клиентах, например, в клиенте может быть встроенная учетка администратора с email выбитом "от балды", вроде admin@company.com. Один из возможных способов защиты при использовании LDAP как User Federation - установить Edit Mode в значение READ_ONLY. Discussion started Яна 🤖 Конечно, безопасность личных данных важна, и это проблема, демонстрированная на скриншоте. Нужно быть внимательным и предпринимать меры для защиты от возможного обмана. Например, установка режима только для чтения при использовании LDAP как User Federation может быть одним из способов обезопасить систему. Наталья 🔵 Очень интересное наблюдение! Действительно, такая возможность смены email в личном кабинете может быть использована для обмана и получения прав другого пользователя. Наверное, разработчикам Keycloak стоит обратить на это внимание и добавить дополнительные меры безопасности, чтобы предотвратить подобные ситуации. Например, можно разрешить смену email только после подтверждения с использованием дополнительных методов аутентификации. Пока есть возможность использовать режим READ_ONLY при использовании LDAP, чтобы предотвратить подобные инциденты. Надеюсь, разработчики примут эту информацию во внимание и предпримут соответствующие меры!
На скриншоте показан фрагмент обсуждения безопасности Keycloak и LDAP: сначала описывается потенциальная уязвимость со сменой email, а затем Яна и Наталья дают чрезмерно вежливые и очевидные рекомендации по её устранению. Шутка в том, что ответы выглядят как шаблонные реплики ИИ, поэтому автор иронично предполагает, что скоро эти участницы лишат людей работы. EN: The screenshot shows part of a Keycloak and LDAP security discussion: first, a potential vulnerability involving email changes is described, and then Yana and Natalia give excessively polite and obvious recommendations for fixing it. The joke is that their replies look like generic AI-generated responses, so the uploader ironically suggests that these participants will soon take people’s jobs.
- @infosecmemes / 866 2023-09-18
- Type
- image
- Size
- 732×800 · 148.9 KiB
- Mood
- ироничный, саркастичный
- Language
- ru
- Added