Слив access токена QIWI
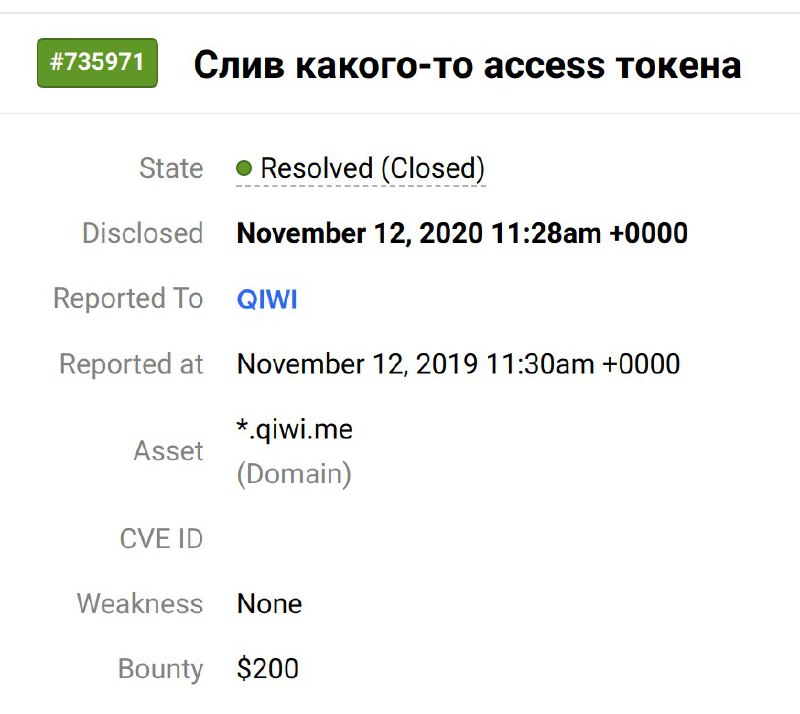
#735971 Слив какого-то access токена State Resolved (Closed) Disclosed November 12, 2020 11:28am +0000 Reported To QIWI Reported at November 12, 2019 11:30am +0000 Asset *.qiwi.me (Domain) CVE ID Weakness None Bounty $200
Скриншот записи о закрытой уязвимости: кто-то слил какой-то access-токен, связанный с доменом QIWI. Шутка в нарочито расплывчатом описании инцидента и несоответствии дат, при этом за находку указана награда в $200; такой мем отправляют, когда баг или утечка описаны подозрительно небрежно. EN: A screenshot of a closed vulnerability report: someone leaked some access token associated with a QIWI domain. The joke is the deliberately vague incident description and the mismatch between the dates, while the finder is awarded $200; this meme is used when a bug or leak is described suspiciously carelessly.
- @infosecmemes / 466 2020-11-25
- Type
- image
- Size
- 800×714 · 54.1 KiB
- Mood
- саркастичный, абсурдный
- Language
- ru
- Added