Проблема решена настройками CSP
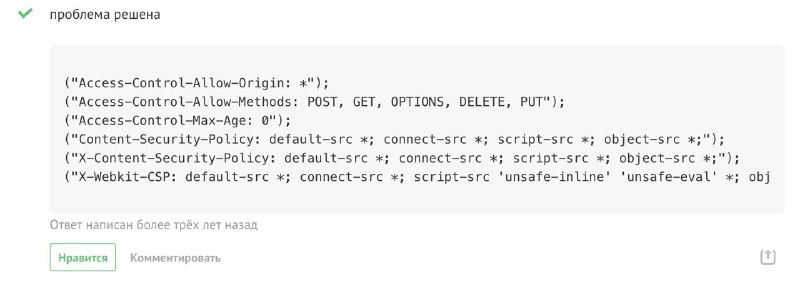
проблема решена ("Access-Control-Allow-Origin: *"); ("Access-Control-Allow-Methods: POST, GET, OPTIONS, DELETE, PUT"); ("Access-Control-Max-Age: 0"); ("Content-Security-Policy: default-src *; connect-src *; script-src *; object-src *;"); ("X-Content-Security-Policy: default-src *; connect-src *; script-src *; object-src *;"); ("X-WebKit-CSP: default-src *; connect-src *; script-src 'unsafe-inline' 'unsafe-eval' *; obj
На скриншоте показан ответ с заголовками CORS и CSP, разрешающими практически всё. Шутка в том, что проблему безопасности якобы «решили» отключением всех ограничений — типичная ирония над небрежной настройкой веб-безопасности. EN: The screenshot shows a response with CORS and CSP headers that allow virtually everything. The joke is that the security problem was supposedly “fixed” by disabling all restrictions—a typical parody of careless web security configuration.
- @infosecmemes / 459 2020-11-20
- Type
- image
- Size
- 800×291 · 31.6 KiB
- Mood
- саркастичный
- Language
- ru
- Added