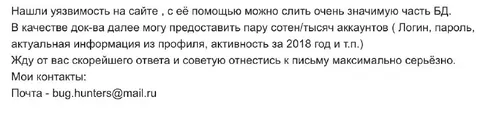
Нашли уязвимость и ждём ответа
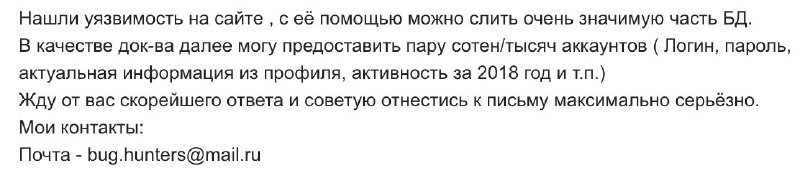
Нашли уязвимость на сайте , с её помощью можно слить очень значимую часть БД. В качестве док-ва далее могу предоставить пару сотен/тысяч аккаунтов ( Логин, пароль, актуальная информация из профиля, активность за 2018 год и т.п.) Жду от вас скорейшего ответа и советую отнестись к письму максимально серьёзно. Мои контакты: Почта - bug.hunters@mail.ru
На изображении показано текстовое письмо от якобы исследователя безопасности, который сообщает об уязвимости на сайте и предлагает предоставить логины, пароли и данные аккаунтов в качестве доказательства. Комизм в том, что отправитель фактически признаётся в краже и продаже базы данных, маскируя это под ответственное раскрытие уязвимости. Мем используют как реакцию на наглые мошеннические письма, нелепые угрозы и сомнительные предложения от «баг-хантеров». EN: The image shows a text email from an alleged security researcher who reports a vulnerability on a website and offers to provide logins, passwords, and account data as proof. The joke is that the sender is effectively admitting to stealing and selling a database while presenting it as responsible vulnerability disclosure. The meme is used as a reaction to brazen scam emails, absurd threats, and suspicious offers from “bug hunters.”
- @infosecmemes / 68 2018-10-26
- Type
- image
- Size
- 800×191 · 35.3 KiB
- Mood
- саркастичный, абсурдный
- Language
- ru
- Added