Исследую троян в логах операторов
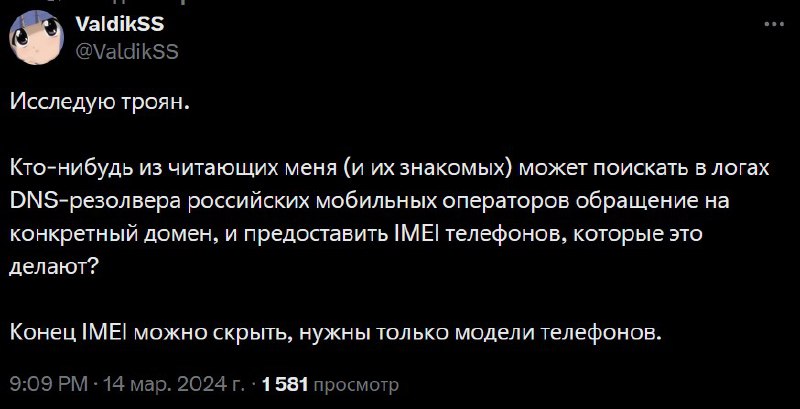
Исследую троян. Кто-нибудь из читающих меня (и их знакомых) может поискать в логах DNS-резолвера российских мобильных операторов обращение на конкретный домен, и предоставить IMEI телефонов, которые это делают? Конец IMEI можно скрыть, нужны только модели телефонов.
Автор поста просит администраторов мобильных операторов проверить DNS-логи и найти телефоны, обращающиеся к определённому домену, якобы для расследования трояна. Шутка строится на подозрительно конкретной просьбе предоставить IMEI и модели телефонов, что звучит как попытка скрыть собственную слежку или вредоносную активность. EN: The author asks mobile operator administrators to check DNS logs and identify phones contacting a specific domain, supposedly to investigate a Trojan. The joke comes from the suspiciously specific request for IMEIs and phone models, which sounds like an attempt to conceal their own surveillance or malicious activity.
tweet screenshot / скриншот твитаblack background / чёрный фонwhite text / белый текстprofile avatar / аватар профиляanime-style face / лицо в стиле анимеsocial media interface / интерфейс социальной сетиDNS resolver logs / логи DNS-резолвераmobile phone / мобильный телефонIMEI number / номер IMEIdomain name / доменное имя
- @pokupkabitka / 37197 2024-03-14
- Template
- tweet screenshot
- Type
- image
- Size
- 800×409 · 50.2 KiB
- Mood
- подозрительный, саркастичный
- Language
- ru
- Added