Когда хеши хранят как попало
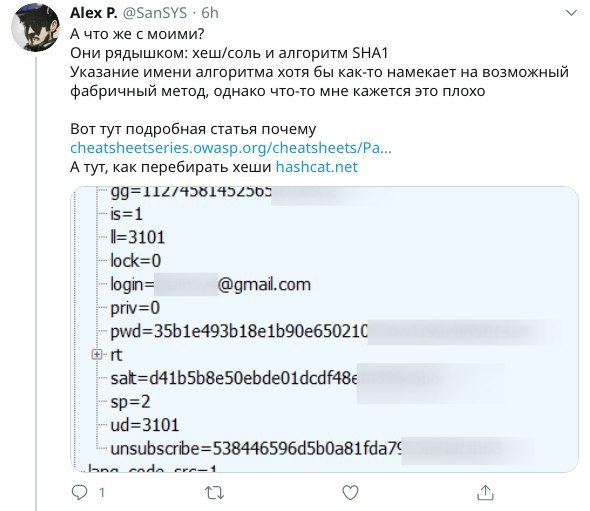
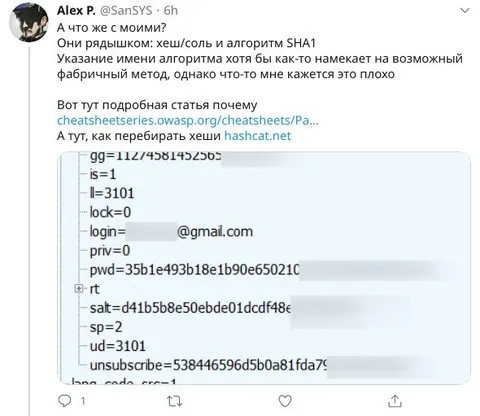
А что же с моими? Они ядрышком: хеш/соль и алгоритм SHA1 Указание имени алгоритма хотя бы как-то намекает на возможный фабричный метод, однако что-то мне кажется это плохо Вот тут подробная статья почему cheatsheetses...w.org/cheatsheets/Pa... А тут, как перебирать хеши hashcat.net gg=112?... is=1 ll=3101 lock=0 login=••••••@gmail.com priv=0 pwd=35b1e493b18e1b90e650210•••••••••• rt salt=d41b5b8e50ebde01dcdf48•••••••••• sp=2 ud=3101 unsubscribe=538446596d5b0a81fd7a••••••••••
На скриншоте твит с ироничным разбором API, где в ответе видны поля базы данных, включая логин, пароль, соль и служебные параметры. Шутка в том, что разработчики вынесли логику в базу и фактически раскрыли внутреннюю структуру и чувствительные данные, хотя собирались использовать хеширование SHA1. EN: The screenshot shows a tweet humorously analyzing an API response that exposes database fields, including a login, password, salt, and internal parameters. The joke is that the developers moved the logic into the database and effectively revealed its internal structure and sensitive data while supposedly using SHA1 hashing.
tweet screenshot / скриншот твитаdatabase dump / дамп базы данныхcode block / блок кодаemail address / адрес электронной почтыpassword field / поле пароляsalt field / поле солиSHA1 hash / хеш SHA1blurred sensitive data / размытые конфиденциальные данныеweb links / веб-ссылкиsocial media interface / интерфейс социальной сети
- @ithueti / 2731 2020-08-30
- Type
- image
- Size
- 590×511 · 52.6 KiB
- Mood
- саркастичный
- Language
- ru
- Added