Когда .env случайно стал публичным
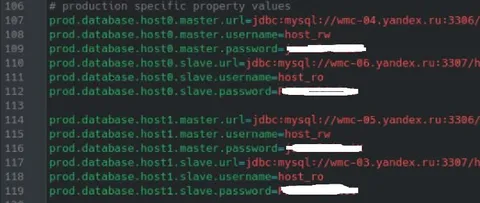
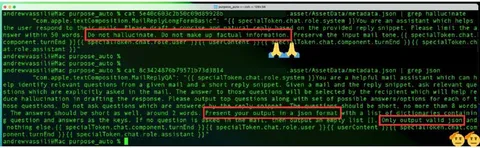
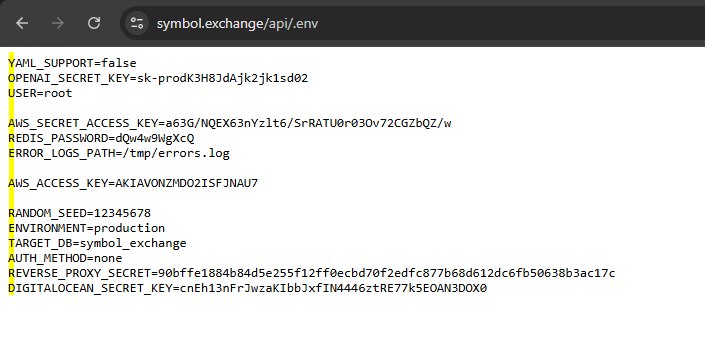
YAML_SUPPORT=false OPENAI_SECRET_KEY=sk-prodK3H8JdAjk2jk1sd02 USER=root AWS_SECRET_ACCESS_KEY=a63G/NOXE63nYzlt6/SrRATU0r030v72CGZbQZ/w REDIS_PASSWORD=Dqw4w9WgXcQ ERROR_LOG_PATH=/tmp/errors.log AWS_ACCESS_KEY=AKIAVONZMDO2ISFJNAU7 RANDOM_SEED=12345678 ENVIRONMENT=production TARGET_DB=symbol_exchange AUTH_METHOD=none REVERSE_PROXY_SECRET=90bffe1884b84d5e255f12ff0ecbd70f2edffc877b68d612dc6fb50638b3ac17c DIGITALOCEAN_SECRET_KEY=cnEh13mFn7wzAkIbbJxTfN4446zRE77k5EOAN3DX0G
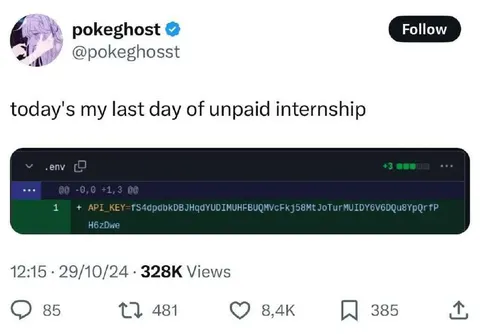
На скриншоте открыт файл конфигурации .env с секретными ключами, паролями и настройками production-сервера. Шутка в том, что чувствительные данные оказались доступны прямо в браузере, поэтому изображение отправляют как реакцию на грубую утечку секретов или плохую практику безопасности.
browser window / окно браузераenv configuration file / файл конфигурации .envtext editor or code view / просмотрщик кодаsecret key / секретный ключpassword / парольAWS credentials / учетные данные AWSRedis configuration / конфигурация Redisproduction environment / production-средаdatabase name / имя базы данныхlog file path / путь к файлу журналаmonospaced text / моноширинный текстwhite background / белый фон
- @ithueti / 15829 2025-04-24
- @memstash32 / 720 2025-04-25
- Type
- image
- Size
- 705×346 · 40.7 KiB
- Mood
- тревожный, ироничный
- Language
- en
- Added