CTF Player vs Bug Bounty Hunter
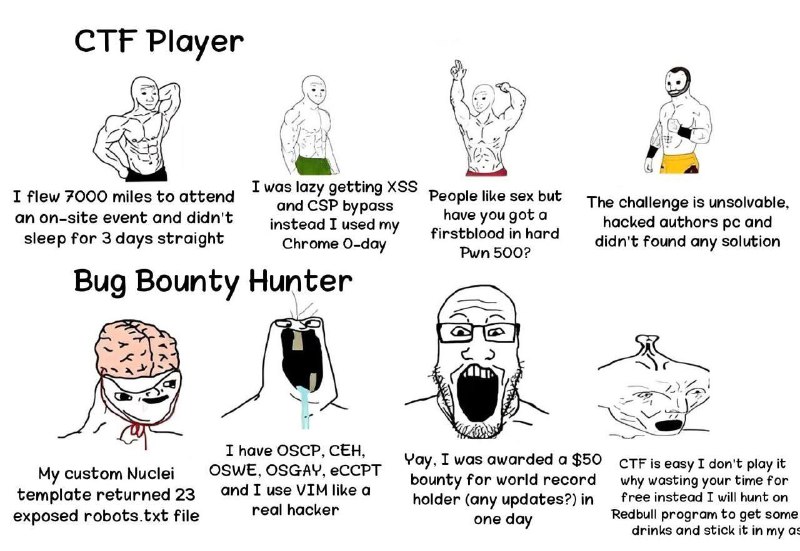
CTF Player I flew 7000 miles to attend an on-site event and didn't sleep for 3 days straight I was lazy getting XSS and CSP bypass instead I used my Chrome O-day People like sex but have you got a firstblood in hard Pwn 500? The challenge is unsolvable, hacked authors pc and didn't found any solution Bug Bounty Hunter My custom Nuclei template returned 23 exposed robots.txt file I have OSCP, CEH, OSWE, OSAU, eCCPT and I use VIM like a real hacker Yay, I was awarded a $50 bounty for word record holder (any updates?) in one day CTF is easy I don't play it why wasting your time for free instead I will hunt on Redbull program to get some drinks and stick it in my as
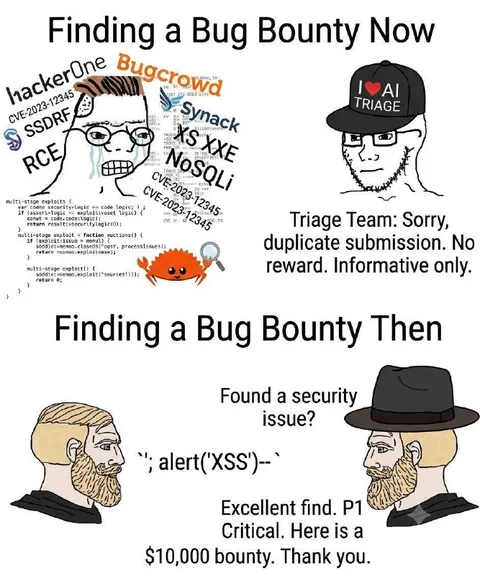
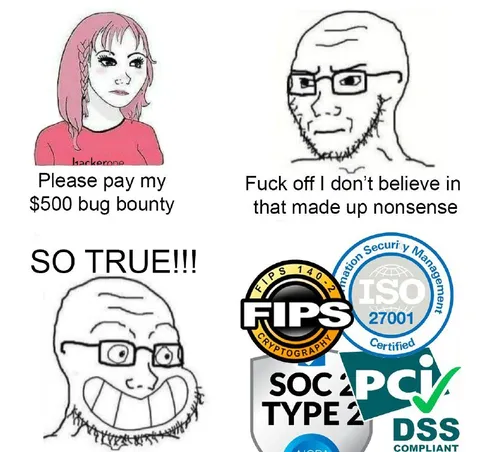
Комикс сравнивает игроков CTF и охотников за багами, используя карикатурные изображения и преувеличенные подписи. Шутка высмеивает технический снобизм, бессмысленную гонку за сертификатами и разницу между сложными соревнованиями и поиском простых уязвимостей ради небольших наград. Мем отправляют как ироничную реакцию на хвастовство в инфобезе и спор о том, что сложнее — CTF или bug bounty.
cartoon muscular man / мультяшный мускулистый мужчинаmasked hacker / хакер в маскеbald man / лысый мужчинаyellow shorts / жёлтые шортыbrain exposed / выставленный мозгopen mouth / открытый ротglasses / очкиbeard / бородаhooded figure / человек в капюшонеcomputer security hacker / хакер по компьютерной безопасностиtext labels / текстовые подписиwhite background / белый фонcartoon panels / мультяшные панелиraised arms / поднятые рукиRed Bull can reference / упоминание банки Red Bull
- @infosecmemes / 1018 2024-12-06
- @right_wing_dev_squads / 12818 2025-09-01
- Type
- image
- Size
- 800×551 · 91.8 KiB
- Mood
- саркастичный, абсурдный
- Language
- en
- Added