Linux UEFI Bootkit Caught in the Wild
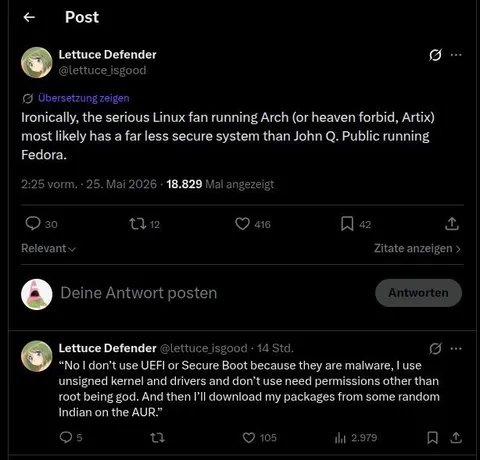
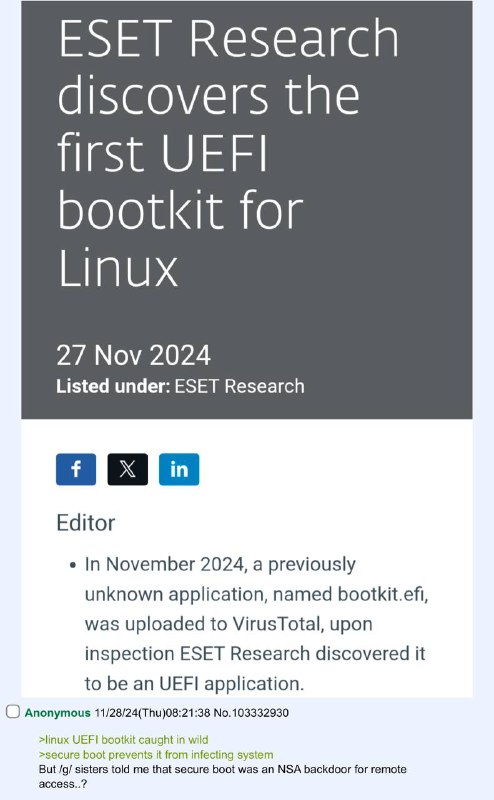
ESET Research discovers the first UEFI bootkit for Linux 27 Nov 2024 Listed under: ESET Research Editor • In November 2024, a previously unknown application, named bootkit.efi, was uploaded to VirusTotal, upon inspection ESET Research discovered it to be an UEFI application. >linux UEFI bootkit caught in wild >secure boot prevents it from infecting system But /g/ sisters told me that secure boot was an NSA backdoor for remote access...?
Скриншот новости ESET Research о первом UEFI-бутките для Linux сопровождается текстом с имиджборды: Secure Boot действительно предотвращает заражение системы, хотя пользователи /g/ ранее называли его бэкдором АНБ для удалённого доступа. Шутка высмеивает противоречие между параноидальными убеждениями и практической пользой функции безопасности. EN: A screenshot of an ESET Research news item about the first UEFI bootkit for Linux is paired with an imageboard-style caption: Secure Boot does prevent the system from being infected, even though /g/ users previously called it an NSA backdoor for remote access. The joke mocks the contradiction between paranoid beliefs and the practical usefulness of a security feature.
article screenshot / скриншот статьиheadline text / текст заголовкаdark gray header / тёмно-серый заголовокwhite webpage / белая веб-страницаsocial media icons / иконки соцсетейFacebook icon / иконка FacebookX icon / иконка XLinkedIn icon / иконка LinkedIndate / датаbullet point / маркированный пунктLinux logo or reference / упоминание LinuxUEFI bootkit / UEFI-буткитcomputer security text / текст о компьютерной безопасностиimageboard post / пост с имиджбордыgreen text / зелёный текстblack text / чёрный текст
- @gentoomemes / 14987 2024-11-29
- Type
- image
- Size
- 494×800 · 55.1 KiB
- Mood
- ироничный, саркастичный
- Language
- en
- Added